Sabato 12 settembre Revolut, la fintech britannica che serve più di 80 milioni di clienti e opera come banca in oltre trenta Paesi, ha confermato di aver trasmesso a un soggetto non autorizzato documenti d'identità, selfie di verifica, estratti conto e cronologie complete delle transazioni di un gruppo di suoi clienti. La società parla di un numero "limitato" di persone, tutte avvisate direttamente, senza dire quante siano, in quali Paesi vivano o quale sia l'ente pubblico coinvolto. La notizia era stata anticipata da TechCrunch, che aveva letto la comunicazione inviata ai clienti interessati.
La dinamica è insolita per un caso del genere, perché non c'è stata alcuna intrusione informatica. Ed è questo a rendere il tutto ancora più inquietante e grave. Revolut, come tutte le banche, riceve richieste di informazioni da polizie, procure e autorità di vigilanza e ha un ufficio che le evade. Una di queste richieste è arrivata da una casella di posta appartenente al dominio ufficiale di un'agenzia governativa. I tre controlli tecnici che servono a stabilire se una mail proviene davvero dal dominio che dichiara (SPF, DKIM e DMARC) hanno dato esito positivo, e la richiesta è stata soddisfatta. Solo in un secondo momento, contattando l'agenzia per altri canali, Revolut ha scoperto che nessun funzionario aveva mai scritto quella mail. La società ha allora bloccato l'indirizzo e avvisato l'agenzia, le forze dell'ordine, le autorità per la protezione dei dati e i regolatori finanziari.
In una dichiarazione ha definito l'episodio una "sophisticated external impersonation scam" e insiste su due punti: i suoi sistemi non sono stati compromessi e i fondi dei clienti sono intatti. Entrambe le affermazioni sono verosimili e, allo stesso tempo, dicono poco sulla gravità del caso. Una password si cambia, un passaporto no.
Che cosa è finito nelle mani sbagliate
Secondo la comunicazione inviata ai clienti, i dati trasmessi comprendono nome, data di nascita, professione, indirizzo postale, email e numero di telefono; copie dei documenti d'identità, passaporti e patenti compresi; le fotografie del volto scattate durante la procedura di verifica dell'identità (il cosiddetto KYC, "know your customer"); estratti conto con IBAN, stato del conto, data di apertura e riferimenti dei wallet; i prelievi e la cronologia integrale delle operazioni, incluse quelle in bitcoin. Non risultano coinvolti password, codici di accesso o dati biometrici in senso stretto.
Un file di questo tipo, messo insieme, consente di ricostruire il patrimonio, le abitudini di spesa, i viaggi, i rapporti commerciali e le controparti di ciascuna persona. È materiale adatto a truffe mirate, furti di identità e ricatti, e infatti è esattamente a questo che sta servendo.
I clienti colpiti e il ricatto
A ricostruire per primo la vicenda, con molti particolari, è stato ZachXBT, un investigatore indipendente noto per tracciare i flussi di criptovalute. Secondo lui le vittime sono un gruppo ristretto di clienti facoltosi: sportivi, dirigenti d'azienda, imprenditori. Tra i nomi circolati c'è quello di Mark Karpelès, l'ex amministratore di Mt. Gox, la piattaforma di scambio di bitcoin fallita nel 2014, che ha riferito dell'esistenza di un file da circa 60 megabyte con i dati sottratti.
Chi detiene i dati ha chiesto un riscatto a Revolut e, davanti al rifiuto, ha cominciato a pubblicare su Telegram alcuni fascicoli, minacciando di continuare. L'autore si presenta con il nome di IAmNotAVillain e comunica attraverso l'account International Cyber Digest su X, che sostiene di essere in contatto con lui. Secondo quanto rivendicato, una parte consistente dei dossier riguarderebbe clienti in Svizzera e Francia, con altri in Italia, Regno Unito e vari paesi.
La pista italiana
È qui che il caso ha preso una direzione che riguarda direttamente l'Italia, su due livelli molto diversi quanto ad affidabilità. Il primo elemento lo ha fornito ZachXBT: l'indirizzo usato per ingannare Revolut sarebbe una casella di Posta Elettronica Certificata italiana. La PEC ha valore legale ed è il canale con cui in Italia si comunica con la pubblica amministrazione, ma la sua garanzia riguarda la consegna e l'integrità del messaggio, non il fatto che chi scrive sia davvero chi dice di essere. Paolo Dal Checco, perito informatico forense, ha ricordato che storicamente si può registrare una casella PEC con un nome arbitrario senza che il gestore verifichi l'esistenza di un titolo reale, e che chi riceve dovrebbe controllare l'indirizzo sui registri ufficiali, l'IPA per la pubblica amministrazione e l'INI-PEC per le imprese. Dal Checco ipotizza due scenari: una vera casella istituzionale compromessa, oppure un dominio molto simile a quello autentico creato apposta per confondere. Ha aggiunto che, se la password dell'allegato cifrato è stata inviata sullo stesso canale della mail, la protezione era di fatto inesistente.
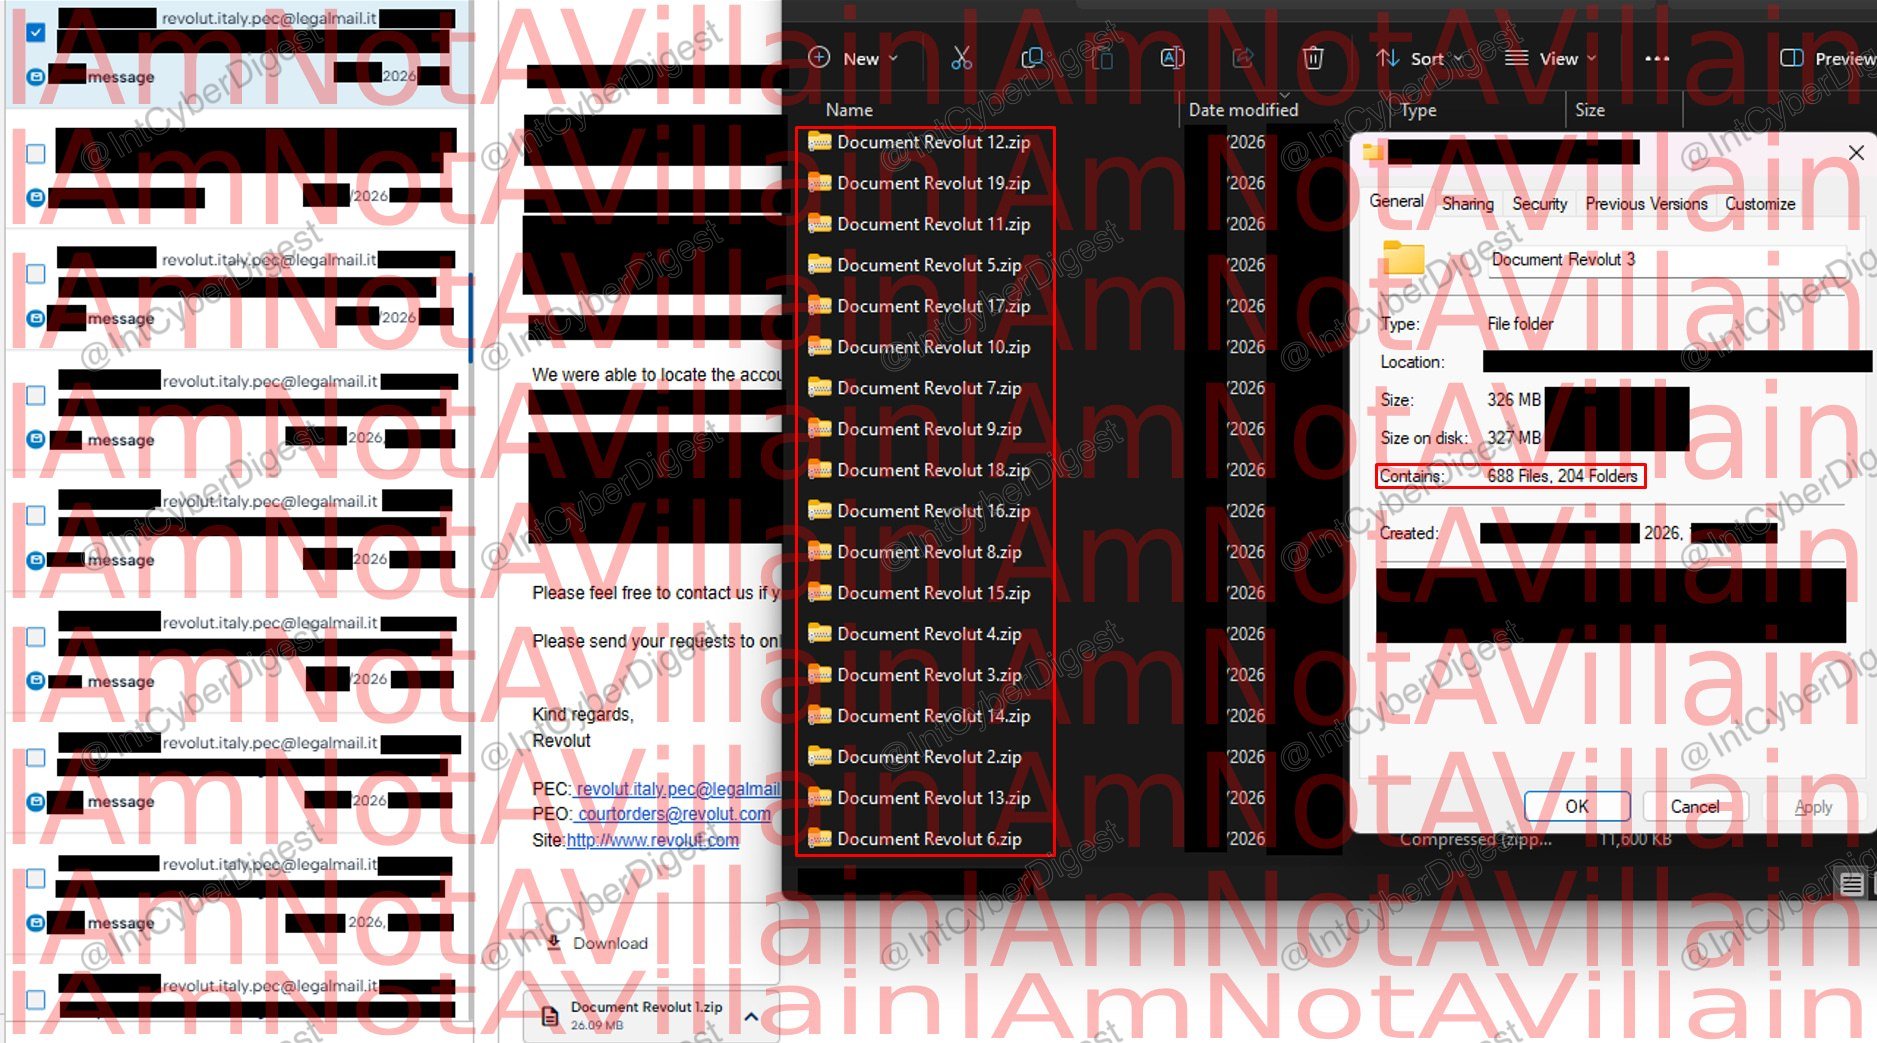
Il secondo elemento è una rivendicazione dell'autore, pubblicata il 14 settembre da International Cyber Digest. IAmNotAVillain sostiene di aver avuto accesso per circa sei mesi a sistemi di più strutture delle forze dell'ordine italiane, di averli usati per inoltrare le richieste a Revolut e di possedere 147 gigabyte di materiale sottratto "dalla parte italiana" dell'operazione: documenti interni, calendari, conversazioni private. A sostegno ha diffuso alcune schermate di una directory chiamata "Italy".
Viminale, Agenzia per la cybersicurezza nazionale e Polizia Postale non hanno confermato alcuna compromissione. Una schermata prova che esiste una cartella con quel nome, non la provenienza né l'autenticità del contenuto. E il riferimento, nel testo della rivendicazione, a un "federal officer" non corrisponde all'ordinamento italiano, dove non esiste una polizia federale: non è possibile capire se l'autore alluda alla Polizia di Stato, ai Carabinieri, alla Guardia di Finanza, a un ufficio del ministero dell'Interno o a una procura. Per ora i 147 gigabyte, i sei mesi e le "più strutture" restano affermazioni di chi ha interesse a ingigantire il proprio bottino.
Un metodo già visto
Lo schema ha un nome nel gergo della sicurezza informatica: abuso delle Emergency Data Request, le richieste urgenti con cui polizia e magistratura chiedono a una piattaforma i dati di un utente quando c'è un pericolo immediato, saltando i tempi di un provvedimento formale. Il sistema funziona sulla fiducia, perché l'urgenza è incompatibile con verifiche lunghe, ed è per questo che viene preso di mira. Nel 2022 caselle di posta di forze di polizia compromesse furono usate per inviare finte richieste di emergenza a Meta, Apple, Discord e Snap, che consegnarono dati di utenti convinte di rispondere a un'autorità. Nel novembre 2024 l'FBI ha pubblicato un avviso specifico alle aziende su questa tecnica. Il caso Revolut è la stessa procedura applicata a una banca, con in più il valore aggiunto delle cronologie in criptovalute.
Il limite del sistema è chiaro: l'autenticazione del dominio dimostra da dove parte una mail, non che la persona dietro la casella abbia il titolo per chiedere quei dati. Se la casella è autentica ma usata da qualcuno che non dovrebbe averla, ogni controllo automatico dà via libera. Serve una verifica indipendente, per esempio una telefonata a un numero recuperato in autonomia, e Revolut l'ha fatta solo dopo aver già spedito i file. A quel punto, evidentemente, serviva a ben poco.
Episodi del genere mostrano anche quanto la tutela dei dati personali continui a essere trattata con una leggerezza difficilmente accettabile. Informazioni sensibili possono trasformarsi rapidamente in strumenti capaci di esporre le persone a rischi concreti, soprattutto quando finiscono nelle mani sbagliate. Per questo la richiesta proveniente da una forza di polizia o da un ufficio pubblico non dovrebbe mai essere considerata, di per sé, una garanzia sufficiente. La trasmissione di dati particolarmente delicati dovrebbe essere sottoposta a controlli rigorosi, a presupposti giuridici chiari e, nei casi più invasivi, all’intervento dell’autorità giudiziaria. Non può bastare una mail formalmente credibile perché un’azienda consegni informazioni che riguardano la vita privata di una persona.
Il problema diventa ancora più grave quando emerge il sospetto che una vulnerabilità possa trovarsi all’interno degli stessi sistemi utilizzati dalle forze dell’ordine. In Italia la sicurezza e l’affidabilità di alcune infrastrutture pubbliche hanno già mostrato fragilità che non consentono molta indulgenza. Se quanto emerso in questo caso sarà confermato, il fatto che una casella o un servizio riconducibile alla polizia possa essere stato compromesso non sarebbe soltanto un incidente informatico: sarebbe un problema istituzionale, perché metterebbe in discussione proprio quei canali ai quali aziende e cittadini sono normalmente indotti ad attribuire la massima affidabilità. Nel panorama europeo e mondiale, infatti, l’Italia non gode più di nessuna credibilità e attrattiva.
Le domande rimaste aperte
Revolut non ha pubblicato il numero delle persone colpite, il periodo in cui sono arrivate le richieste, il nome dell'agenzia il cui dominio è stato usato né la data in cui si è accorta dell'inganno. L'ultimo dettaglio conta, perché l'articolo 33 del GDPR impone di notificare una violazione all'autorità di controllo entro 72 ore da quando se ne viene a conoscenza. Il nome dell'agenzia conta ancora di più: finché resta segreto, ogni altra società che evade richieste provenienti dallo stesso dominio non sa di essere esposta.
Per Revolut è un momento delicato. A luglio una vendita secondaria di azioni l'ha valutata 115 miliardi di dollari e all'inizio di settembre l'Office of the Comptroller of the Currency statunitense le ha concesso un'approvazione condizionata per aprire una banca negli Stati Uniti, prevista per la prima metà del 2027. Nello stesso luglio un altro soggetto aveva messo in vendita quelli che diceva essere 75 milioni di record di clienti Revolut, una rivendicazione mai confermata. E in questi giorni è emerso un episodio separato, ricondotto dalla società a una condotta individuale: un ex dipendente accusato di aver minacciato di divulgare i dati KYC di un cliente per estorcergli denaro.
Chi ha un conto Revolut e non ha ricevuto una comunicazione diretta non risulta coinvolto. Chi l'ha ricevuta può presentare un reclamo al Garante per la protezione dei dati personali, oltre che alla banca, e deve aspettarsi tentativi di contatto costruiti su misura: la persona che chiama conoscendo IBAN, indirizzo e ultime operazioni non è per questo un funzionario.